Domain melaminharz.de kaufen?
Wir ziehen mit dem Projekt
melaminharz.de um.
Sind Sie am Kauf der Domain
melaminharz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain melaminharz.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
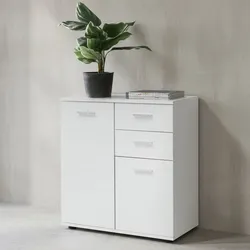
KADIMA DESIGN Kommode Sideboard, 2 Türen und 2 Schubladen, kratzfeste Melaminharz-Beschichtung.Technische Details: Abmessungen: Höhe: 78 cm Breite: 71 cm Tiefe: 36 cm Größe: 71 x 36 x 78 cm Materialien: Material Korpus: Spanplatte (melaminharzbeschichtet) Material Gestell: Kunststoff Material Griffe: Metall Materialhinweis: Korpus:129,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
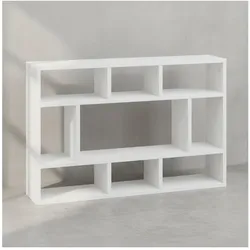
KADIMA DESIGN Wandregal MAGRA: 9 Fächer, Melaminharz-Beschichtung, Spanplatte, Weiß, 75x51x16 cm.Technische Details: Abmessungen: Höhe: 51 cm Breite: 75 cm Tiefe: 16 cm Größe: 75 x 16 x 51 cm Materialien: Material Korpus: Spanplatte (melaminharzbeschichtet) Materialhinweis: Komplettes Regal: Spanplatte, melaminharzbeschichtet Material79,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
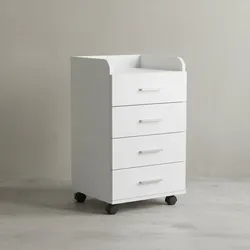
KADIMA DESIGN Rollcontainer ISONZO: 4 Schubladen, Ablagefläche, Rollen, Melaminharz-Beschichtung, flexibel und mobil.Technische Details: Abmessungen: Höhe: 71 cm Breite: 40 cm Tiefe: 33 cm Größe: 40 x 33 x 71 cm Materialien: Material Korpus: Spanplatte (melaminharzbeschichtet) Material Gestell: Kunststoff Materialhinweis: Korpus, Ablage und Schubladen aus109,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lendt, Christine: Bildband Harz - Sagenhafter HarzBildband Harz - Sagenhafter Harz , Eine Reise zu mythischen Orten und Landschaften. Mit Zitaten aus Volksmärchen & Erzählungen , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 20241108, Autoren: Lendt, Christine, Fotograph: Derbis, Dave, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 180, Keyword: Bodetal; Brocken; Hexentanzplatz; Ilsetal; Nationalpark Harz; Rosstrappe; Thale; bildband deutschland; geschichte harz; harz reiseführer; harz urlaub; landschaftsfotografie; mittelgebirge; verwunschene Dörfer im Harz, Fachschema: Deutschland / Bildband~Harz~Harz / Bildband, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 289, Breite: 268, Höhe: 20, Gewicht: 1398, Produktform: Gebunden, Genre: Reise,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Kann man eine zweite Schicht Kunstharz auf bereits festes Harz auftragen?
Ja, es ist möglich, eine zweite Schicht Kunstharz auf bereits ausgehärtetes Harz aufzutragen. Dazu muss die Oberfläche des bereits ausgehärteten Harzes leicht angeschliffen und gereinigt werden, um eine gute Haftung der neuen Schicht zu gewährleisten. Es ist wichtig, die Anweisungen des Herstellers des Kunstharzes zu befolgen, um ein optimales Ergebnis zu erzielen. **
-
"Was sind die gängigsten Methoden zur Verarbeitung von Harz?"
Die gängigsten Methoden zur Verarbeitung von Harz sind Gießen, Spritzen und Pressen. Beim Gießen wird flüssiges Harz in eine Form gegossen und ausgehärtet. Beim Spritzen wird das Harz unter Druck in eine Form gespritzt und beim Pressen wird das Harz unter hohem Druck in eine Form gepresst. **

Was ist Kunststoff in der Chemie?
Kunststoffe sind synthetische Materialien, die aus organischen Verbindungen hergestellt werden. Sie bestehen aus langen Ketten von Polymeren, die durch chemische Reaktionen miteinander verbunden sind. Kunststoffe haben eine Vielzahl von Anwendungen in verschiedenen Branchen, da sie leicht formbar, langlebig und vielseitig sind. **
Was ist Kunststoff in der Chemie?
Kunststoffe sind polymere Materialien, die durch die Kombination von verschiedenen chemischen Verbindungen hergestellt werden. Sie bestehen aus langen Ketten von wiederholenden Moleküleinheiten, die miteinander verbunden sind. Kunststoffe haben eine breite Palette von Anwendungen, da sie vielseitig, leicht formbar und langlebig sind. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
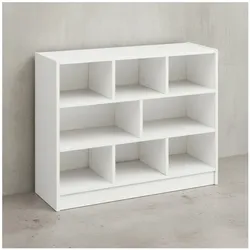
KADIMA DESIGN Holzbücherregal mit Melaminharz-Beschichtung und Stauraum, Modernes DesignTechnische Details: Abmessungen: Höhe: 69 cm Breite: 80 cm Tiefe: 30 cm Größe: 80 x 30 x 69 cm Materialien: Materialhinweis: Ablageregal: Spanplatte, melaminharzbeschichtet. Anti-Rutsch-Noppen: Kunststoff Materialzusammensetzung: 100% Spanp109,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
KADIMA DESIGN Kommode Sideboard, 2 Türen und 2 Schubladen, kratzfeste Melaminharz-Beschichtung.Technische Details: Abmessungen: Höhe: 78 cm Breite: 71 cm Tiefe: 36 cm Größe: 71 x 36 x 78 cm Materialien: Material Korpus: Spanplatte (melaminharzbeschichtet) Material Gestell: Kunststoff Material Griffe: Metall Materialhinweis: Korpus:129,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
KADIMA DESIGN Wandregal MAGRA: 9 Fächer, Melaminharz-Beschichtung, Spanplatte, Weiß, 75x51x16 cm.Technische Details: Abmessungen: Höhe: 51 cm Breite: 75 cm Tiefe: 16 cm Größe: 75 x 16 x 51 cm Materialien: Material Korpus: Spanplatte (melaminharzbeschichtet) Materialhinweis: Komplettes Regal: Spanplatte, melaminharzbeschichtet Material79,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
KADIMA DESIGN Rollcontainer ISONZO: 4 Schubladen, Ablagefläche, Rollen, Melaminharz-Beschichtung, flexibel und mobil.Technische Details: Abmessungen: Höhe: 71 cm Breite: 40 cm Tiefe: 33 cm Größe: 40 x 33 x 71 cm Materialien: Material Korpus: Spanplatte (melaminharzbeschichtet) Material Gestell: Kunststoff Materialhinweis: Korpus, Ablage und Schubladen aus109,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lendt, Christine: Bildband Harz - Sagenhafter HarzBildband Harz - Sagenhafter Harz , Eine Reise zu mythischen Orten und Landschaften. Mit Zitaten aus Volksmärchen & Erzählungen , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 20241108, Autoren: Lendt, Christine, Fotograph: Derbis, Dave, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 180, Keyword: Bodetal; Brocken; Hexentanzplatz; Ilsetal; Nationalpark Harz; Rosstrappe; Thale; bildband deutschland; geschichte harz; harz reiseführer; harz urlaub; landschaftsfotografie; mittelgebirge; verwunschene Dörfer im Harz, Fachschema: Deutschland / Bildband~Harz~Harz / Bildband, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 289, Breite: 268, Höhe: 20, Gewicht: 1398, Produktform: Gebunden, Genre: Reise,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heine im HarzHeine im Harz , Vor 200 Jahren, 1824, trat der junge Student und angehende Schriftsteller Heinrich Heine seine Harzreise an und begab sich - zu Fuß durch die Natur - auf die Suche nach dem Innern seiner selbst. Berühmt wurde diese Harzreise durch die Niederschrift seiner Gedanken und Träume. Heines "Harzreise" beflügelte seither nachfolgende Generationen, und das Wandern in der Natur wurde für alle Altersgruppen und Gesellschaftsschichten eine bis in die Gegenwart beliebte Freizeitbeschäftigung. Im Begleitband zur gleichnamigen Ausstellung wird Heines "Harzreise" in mehrfacher Hinsicht kontextualisiert und auch in Beziehung zu zeitgenössischen Autoren wie Kaspar Friedrich Gottschalck (1772-1854), Adolph Glassbrenner (1810-1876) und David Kalisch (1820-1872) gestellt. Sie alle haben in der ersten Hälfte des 19. Jahrhunderts kulturelle Werte, das menschliche Miteinander, die wachsende Industrialisierung und deren Folgen für die Natur und eben auch die individuelle Sinnsuche gesellschaftspolitisch unter die Lupe genommen. Mit Beiträgen von Jutta Dick und Sarah Jaglitz | Elke-Vera Kotowski | Joseph A. Kruse | Uwe Lagatz | Irmela von der Lühe , Spannelemente & Rollen > Steuerketten, Zahnriemen & Einbausätze , Erscheinungsjahr: 202409, Produktform: Kartoniert, Redaktion: Kotowski, Elke-Vera~Lagatz, Uwe~Harzmuseum Wernigerode, Seitenzahl/Blattzahl: 320, Abbildungen: Farbabb., Keyword: Antisemitismus; Aufklärung; Brocken; Geschichte; Harz; Juden; Judentum; Natur; Romantik; Wanderung; jüdisch, Fachschema: Literaturwissenschaft, Fachkategorie: Geschichte, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Literatur: Geschichte und Kritik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hentrich & Hentrich, Verlag: Hentrich & Hentrich, Verlag: Pester, Nora, Dr., Produktverfügbarkeit: 02, Länge: 240, Breite: 170, Höhe: 30, Gewicht: 1100, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man eine zweite Schicht Kunstharz auf bereits festes Harz auftragen?
Ja, es ist möglich, eine zweite Schicht Kunstharz auf bereits ausgehärtetes Harz aufzutragen. Dazu muss die Oberfläche des bereits ausgehärteten Harzes leicht angeschliffen und gereinigt werden, um eine gute Haftung der neuen Schicht zu gewährleisten. Es ist wichtig, die Anweisungen des Herstellers des Kunstharzes zu befolgen, um ein optimales Ergebnis zu erzielen. **
-
"Was sind die gängigsten Methoden zur Verarbeitung von Harz?"
Die gängigsten Methoden zur Verarbeitung von Harz sind Gießen, Spritzen und Pressen. Beim Gießen wird flüssiges Harz in eine Form gegossen und ausgehärtet. Beim Spritzen wird das Harz unter Druck in eine Form gespritzt und beim Pressen wird das Harz unter hohem Druck in eine Form gepresst. **
-
Was ist Kunststoff in der Chemie?
Kunststoffe sind synthetische Materialien, die aus organischen Verbindungen hergestellt werden. Sie bestehen aus langen Ketten von Polymeren, die durch chemische Reaktionen miteinander verbunden sind. Kunststoffe haben eine Vielzahl von Anwendungen in verschiedenen Branchen, da sie leicht formbar, langlebig und vielseitig sind. **
-
Was ist Kunststoff in der Chemie?
Kunststoffe sind polymere Materialien, die durch die Kombination von verschiedenen chemischen Verbindungen hergestellt werden. Sie bestehen aus langen Ketten von wiederholenden Moleküleinheiten, die miteinander verbunden sind. Kunststoffe haben eine breite Palette von Anwendungen, da sie vielseitig, leicht formbar und langlebig sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.